Ransomware-Notfallpaket
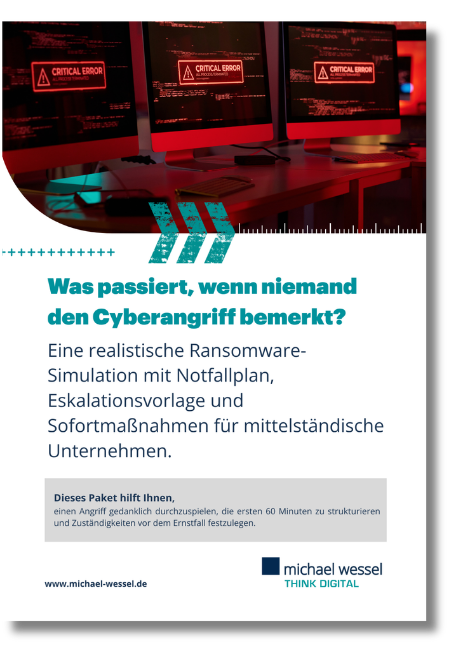
Was passiert, wenn niemand den Cyberangriff bemerkt?
Eine realistische Ransomware-Simulation mit Notfallplan, Eskalationsvorlage und Sofortmaßnahmen
Spielen Sie einen möglichen Cyberangriff Schritt für Schritt durch, strukturieren Sie die entscheidenden ersten 60 Minuten und legen Sie wichtige Zuständigkeiten fest – bevor der Ernstfall eintritt.
Warum dieses Notfallpaket für Sie relevant ist
Ein Cyberangriff beginnt selten mit einem sofort sichtbaren Systemausfall. Häufig wird zunächst ein Benutzerkonto übernommen, eine verdächtige Anmeldung registriert oder eine ungewöhnliche Aktivität gemeldet. Werden solche Hinweise nachts oder am Wochenende nicht bewertet, können Angreifer über mehrere Stunden unbemerkt weitere Konten, Systeme und Backups ins Visier nehmen.
Das Ransomware-Notfallpaket zeigt anhand eines realistischen Szenarios, wie sich ein zunächst unscheinbarer Vorfall zu einem vollständigen Betriebsstillstand entwickeln kann. Gleichzeitig erhalten Sie konkrete Vorlagen, mit denen Sie Ihre Reaktion auf einen Sicherheitsvorfall vorbereiten und im Ernstfall strukturiert handeln können.
Das Paket richtet sich an:
- Geschäftsführungen mittelständischer Unternehmen
- IT-Leitungen und IT-Verantwortliche
- Verantwortliche für Informationssicherheit und Datenschutz
- Organisatorische Rollen in Krisen- und Notfallteams
- Unternehmen, die ihre Reaktionsfähigkeit auf Cyberangriffe überprüfen möchten
Ihre Vorteile

Einen Ransomware-Angriff realistisch nachvollziehen
Die Simulation zeigt vom ersten übernommenen Konto bis zum Stillstand des Geschäftsbetriebs, wie sich ein Angriff außerhalb der Geschäftszeiten ausbreiten kann.
Die ersten 60 Minuten klar strukturieren
Ein konkreter Zeitplan hilft Ihnen dabei, einen Vorfall zu bestätigen, einzugrenzen, zu eskalieren und wichtige Informationen zu sichern.
Zuständigkeiten vor dem Ernstfall festlegen
Mit dem Rollen- und Eskalationsplan bestimmen Sie, wer informiert wird, wer Entscheidungen treffen darf und welche externen Stellen einbezogen werden.
Entscheidungen nachvollziehbar dokumentieren
Vorlagen für das Lagebild und die Vorfalldokumentation unterstützen Sie dabei, Beobachtungen, Maßnahmen und Verantwortlichkeiten mit Zeitstempel festzuhalten.
Vorbereitung ohne externe Auswertung prüfen
Der enthaltene Selbsttest zeigt unmittelbar, an welchen Stellen organisatorische oder technische Vorbereitungslücken bestehen.
Was Sie im Notfallpaket erwartet
- Realistische Angriffssimulation: Erleben Sie Schritt für Schritt, wie aus einem übernommenen Konto ein Betriebsstillstand entstehen kann.
- 60-Minuten-Notfallplan: Strukturieren Sie die wichtigsten Maßnahmen direkt nach Entdeckung eines Vorfalls.
- Sofortmaßnahmen: Begrenzen Sie die Ausbreitung, sichern Sie Beweise und koordinieren Sie die Kommunikation.
- Rollen- und Eskalationsplan: Legen Sie Ansprechpartner, Zuständigkeiten und Entscheidungsbefugnisse fest.
- Dokumentationsvorlagen: Erfassen Sie Beobachtungen, Maßnahmen und Entscheidungen nachvollziehbar.
- NIS-2-Übersicht: Bereiten Sie mögliche Meldewege und benötigte Informationen vor.
- Selbsttest: Erkennen Sie organisatorische und technische Vorbereitungslücken.
- 30-Minuten-Teamübung: Testen Sie den Notfallablauf gemeinsam mit den beteiligten Rollen.
Kernaussage des Notfallpakets
„Ein Notfallplan hilft nur dann, wenn Verantwortliche erreichbar sind, Entscheidungen getroffen werden dürfen und sicherheitsrelevante Ereignisse rechtzeitig erkannt werden."
Das Notfallpaket unterstützt Sie dabei, genau diese Voraussetzungen zu überprüfen. Sie erkennen, wo Zuständigkeiten fehlen, welche Informationen im Ernstfall benötigt werden und welche Abläufe vorab vorbereitet werden sollten.
Für wen ist das Ransomware-Notfallpaket geeignet?
- Unternehmen, die bisher keinen vollständigen Cyber-Notfallplan besitzen
- Organisationen mit einer kleinen oder nur werktags erreichbaren internen IT
- IT-Verantwortliche, die Zuständigkeiten und Eskalationswege strukturieren möchten
- Geschäftsleitungen, die ihre Handlungsfähigkeit bei einem Cyberangriff überprüfen wollen
- Unternehmen, die mögliche NIS-2-Meldewege vorbereiten müssen
- Organisationen, die ihren bestehenden Notfallplan mit einer praktischen Übung testen möchten
- Unternehmen, die bewerten wollen, ob Sicherheitsereignisse ausreichend überwacht werden
Warum michael wessel?
- Langjährige Erfahrung in IT-Sicherheit und IT-Betrieb für mittelständische Unternehmen
- Verbindung von technischen Schutzmaßnahmen mit klaren organisatorischen Abläufen
- Persönliche Ansprechpartner und nachvollziehbare Eskalationswege
- Herstellerübergreifende Betrachtung bestehender IT- und Sicherheitslösungen
- Unterstützung von der Vorbereitung bis zur kontinuierlichen Überwachung
Wir betrachten nicht nur einzelne Sicherheitssysteme. Entscheidend ist, ob Warnmeldungen erkannt werden, Verantwortliche erreichbar sind und im Ernstfall schnell gehandelt werden kann.
📞 +49 (0)511 999 79 201
📧 kontakt@michael-wessel.de
Download PDF
„Ransomware-Notfallpaket: Was passiert, wenn niemand den Cyberangriff bemerkt?“
Das sind die Schritte:
1. Füllen Sie das Formular aus und klicken Sie auf „Senden“.
2. In Ihrem E-Mail Postfach finden Sie einen Link zur Bestätigung Ihrer E-Mail-Adresse.
3. Sie bekommen direkt im Anschluss von uns eine E-Mail mit dem Download-Link.